Domain kinder-strumpfhosen.de kaufen?
Wir ziehen mit dem Projekt
kinder-strumpfhosen.de um.
Sind Sie am Kauf der Domain
kinder-strumpfhosen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kinder-strumpfhosen.de kaufen?
Sollte ein Mann Leggings oder Strumpfhosen tragen?
Die Entscheidung, ob ein Mann Leggings oder Strumpfhosen tragen sollte, liegt letztendlich bei ihm selbst. Es gibt keine festen Regeln oder Normen, die besagen, was Männer tragen dürfen oder nicht. Jeder sollte das tragen, worin er sich wohl und selbstbewusst fühlt. **
Warum tragen schwule Männer Strumpfhosen oder Leggings?
Die Kleidungswahl von schwulen Männern ist genauso vielfältig wie bei heterosexuellen Männern. Es ist wichtig zu beachten, dass nicht alle schwulen Männer Strumpfhosen oder Leggings tragen. Einige mögen diese Kleidungsstücke aufgrund ihres Stils, Komforts oder Ausdrucks wählen, während andere sie nicht bevorzugen. Es ist wichtig, individuelle Vorlieben und Geschmäcker zu respektieren, ohne sie auf die sexuelle Orientierung einer Person zu reduzieren. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pauen, Sabina: Vom Baby zum KleinkindVom Baby zum Kleinkind , Beobachtung, Begleitung und Förderung in den ersten Jahren , Motorüberholungs-, Dichtungssätze & Komponenten > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20180125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Book + eBook, Autoren: Pauen, Sabina, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 332, Abbildungen: 115 farbige Abbildungen, Bibliographie, Themenüberschrift: PSYCHOLOGY / General, Keyword: Frühkindliche Entwicklung;Entwicklungspsychologie;Babies;Eltern;Betreuung;Säuglinge;Kindliche Entwicklung;Entwicklungsphasen;Kleinkinder;Sprechen lernen;Laufen lernen;Krabbeln;Sitzen, Fachschema: Entwicklungspsychologie~Psychologie / Entwicklung~Pädagogik / Pädagogische Psychologie~Pädagogische Psychologie~Psychologie / Pädagogische Psychologie~Medizin / Ratgeber (allgemein)~Beratung~Consulting~Rat~Bildung~Psychologie~Populärwissenschaft~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Pädagogische Psychologie~Populärwissenschaftliche Werke~Medizin und Gesundheit: Ratgeber, Sachbuch~Bildungsberatung~Ratgeber, Sachbuch: Psychologie~Psychologie: Theorien und Denkschulen~Medizin, allgemein, Warengruppe: HC/Theoretische Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Länge: 190, Breite: 128, Höhe: 20, Gewicht: 396, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Westphal, Undine: Naturnah und alltagstauglich imkernNaturnah und alltagstauglich imkern , Bienen halten mit Herz und Verstand. Mit Tipps und Tricks, die das Imkerleben entschleunigen , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20230323, Produktform: Kartoniert, Autoren: Westphal, Undine, Seitenzahl/Blattzahl: 192, Abbildungen: 140 Farbfotos, Themenüberschrift: NATURE / Animals / General, Keyword: Bienen-Alltag Optimierung; Bienenbeuten Auswahl; Bienenfreundliche Praktiken; Bienengesundheit; Bienenhaltung Entspannung; Bienenhaltung Ratgeber; Bienenhaltung Tipps; Bienenhaltung ohne Zuckerwasser; Bienenpflege Methoden; Bienenstock Gestaltung; Bienenstöcke beobachten; Imkerei Alternativen; Imkerei mit natürlichen Methoden.; Nachhaltige Imkerei; Naturnahe Imkerei, Fachschema: Biene / Bienenzucht~Imkerei~Tier~Zoologie / Tier~Wirbellose, Fachkategorie: Tierwelt: Sachbuch~Haustiere~Imkerei (Bienenzucht), Thema: Orientieren, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Zoologie: Insekten (Entomologie) und andere Wirbellose, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Eugen Ulmer KG, Länge: 236, Breite: 175, Höhe: 20, Gewicht: 624, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783818620233 9783818620240, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie bequem und strapazierfähig sind nahtlose Strumpfhosen im Vergleich zu herkömmlichen Strumpfhosen?
Nahtlose Strumpfhosen sind in der Regel bequemer, da sie keine störenden Nähte haben, die einschneiden oder drücken können. Sie sind auch strapazierfähiger, da das Fehlen von Nähten das Risiko von Laufmaschen verringert. Zudem bieten nahtlose Strumpfhosen eine glattere Optik und ein angenehmeres Tragegefühl. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was ist der Unterschied zwischen Leggings und Strumpfhosen?
Der Hauptunterschied zwischen Leggings und Strumpfhosen liegt in ihrer Dicke und ihrem Material. Leggings sind in der Regel aus dickerem Material wie Baumwolle oder Polyester und haben oft einen elastischen Bund. Strumpfhosen hingegen sind dünn und aus Nylon oder anderen synthetischen Materialien gefertigt, und sie haben oft einen Zwickel im Schritt. Strumpfhosen werden oft unter Röcken oder Kleidern getragen, während Leggings eher als eigenständige Hosen getragen werden. **
-
Sollte man im Winter Leggings oder Strumpfhosen tragen?
Das hängt von persönlichen Vorlieben und dem gewünschten Komfort ab. Leggings sind oft dicker und wärmer als Strumpfhosen und können daher eine bessere Option sein, wenn man in kalten Temperaturen draußen unterwegs ist. Strumpfhosen sind dünner und können besser unter Kleidern oder Röcken getragen werden. Letztendlich sollte man das tragen, womit man sich am wohlsten fühlt. **

Warum juckt mein Po in Leggings oder Strumpfhosen?
Es gibt mehrere mögliche Gründe, warum dein Po in Leggings oder Strumpfhosen jucken könnte. Eine Möglichkeit ist, dass die Materialien allergische Reaktionen oder Reizungen verursachen können. Eine andere Möglichkeit ist, dass die enge Passform der Leggings oder Strumpfhosen zu Reibung führen kann, was wiederum zu Juckreiz führen kann. Es ist auch möglich, dass Schweiß oder Feuchtigkeit in diesem Bereich zu Juckreiz führen können. Wenn das Problem weiterhin besteht, solltest du einen Arzt aufsuchen, um eine genaue Diagnose und Behandlung zu erhalten. **
Was ist der Unterschied zwischen Leggings und Strumpfhosen?
Leggings sind in der Regel aus einem dickeren Material und haben oft einen elastischen Bund. Sie werden oft als Hosen getragen und können auch als Teil eines Outfits dienen. Strumpfhosen hingegen sind dünnere, eng anliegende Beinbekleidung, die oft unter Röcken oder Kleidern getragen werden, um die Beine zu bedecken und zu wärmen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
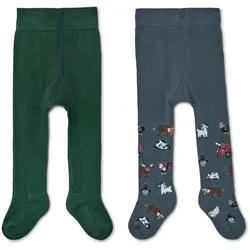
Tchibo - 2 Kleinkind-Strumpfhosen - Kinder - Gr. 110/116 - blau"Elastischer Komfortbund – kein Einschnüren oder Rutschen","Mit Elasthan: formbeständig, perfekter Sitz, hoher Tragekomfort","Weiche Frottier-Innensohle","2 unterschiedliche Dessins","Verstärkte Spitze und Ferse"5,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte ein Mann Leggings oder Strumpfhosen tragen?
Die Entscheidung, ob ein Mann Leggings oder Strumpfhosen tragen sollte, liegt letztendlich bei ihm selbst. Es gibt keine festen Regeln oder Normen, die besagen, was Männer tragen dürfen oder nicht. Jeder sollte das tragen, worin er sich wohl und selbstbewusst fühlt. **
-
Warum tragen schwule Männer Strumpfhosen oder Leggings?
Die Kleidungswahl von schwulen Männern ist genauso vielfältig wie bei heterosexuellen Männern. Es ist wichtig zu beachten, dass nicht alle schwulen Männer Strumpfhosen oder Leggings tragen. Einige mögen diese Kleidungsstücke aufgrund ihres Stils, Komforts oder Ausdrucks wählen, während andere sie nicht bevorzugen. Es ist wichtig, individuelle Vorlieben und Geschmäcker zu respektieren, ohne sie auf die sexuelle Orientierung einer Person zu reduzieren. **
-
Wie bequem und strapazierfähig sind nahtlose Strumpfhosen im Vergleich zu herkömmlichen Strumpfhosen?
Nahtlose Strumpfhosen sind in der Regel bequemer, da sie keine störenden Nähte haben, die einschneiden oder drücken können. Sie sind auch strapazierfähiger, da das Fehlen von Nähten das Risiko von Laufmaschen verringert. Zudem bieten nahtlose Strumpfhosen eine glattere Optik und ein angenehmeres Tragegefühl. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Ähnliche Suchbegriffe für Malicious
-
Pauen, Sabina: Vom Baby zum KleinkindVom Baby zum Kleinkind , Beobachtung, Begleitung und Förderung in den ersten Jahren , Motorüberholungs-, Dichtungssätze & Komponenten > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20180125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Book + eBook, Autoren: Pauen, Sabina, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 332, Abbildungen: 115 farbige Abbildungen, Bibliographie, Themenüberschrift: PSYCHOLOGY / General, Keyword: Frühkindliche Entwicklung;Entwicklungspsychologie;Babies;Eltern;Betreuung;Säuglinge;Kindliche Entwicklung;Entwicklungsphasen;Kleinkinder;Sprechen lernen;Laufen lernen;Krabbeln;Sitzen, Fachschema: Entwicklungspsychologie~Psychologie / Entwicklung~Pädagogik / Pädagogische Psychologie~Pädagogische Psychologie~Psychologie / Pädagogische Psychologie~Medizin / Ratgeber (allgemein)~Beratung~Consulting~Rat~Bildung~Psychologie~Populärwissenschaft~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Pädagogische Psychologie~Populärwissenschaftliche Werke~Medizin und Gesundheit: Ratgeber, Sachbuch~Bildungsberatung~Ratgeber, Sachbuch: Psychologie~Psychologie: Theorien und Denkschulen~Medizin, allgemein, Warengruppe: HC/Theoretische Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Länge: 190, Breite: 128, Höhe: 20, Gewicht: 396, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Westphal, Undine: Naturnah und alltagstauglich imkernNaturnah und alltagstauglich imkern , Bienen halten mit Herz und Verstand. Mit Tipps und Tricks, die das Imkerleben entschleunigen , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20230323, Produktform: Kartoniert, Autoren: Westphal, Undine, Seitenzahl/Blattzahl: 192, Abbildungen: 140 Farbfotos, Themenüberschrift: NATURE / Animals / General, Keyword: Bienen-Alltag Optimierung; Bienenbeuten Auswahl; Bienenfreundliche Praktiken; Bienengesundheit; Bienenhaltung Entspannung; Bienenhaltung Ratgeber; Bienenhaltung Tipps; Bienenhaltung ohne Zuckerwasser; Bienenpflege Methoden; Bienenstock Gestaltung; Bienenstöcke beobachten; Imkerei Alternativen; Imkerei mit natürlichen Methoden.; Nachhaltige Imkerei; Naturnahe Imkerei, Fachschema: Biene / Bienenzucht~Imkerei~Tier~Zoologie / Tier~Wirbellose, Fachkategorie: Tierwelt: Sachbuch~Haustiere~Imkerei (Bienenzucht), Thema: Orientieren, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Zoologie: Insekten (Entomologie) und andere Wirbellose, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Eugen Ulmer KG, Länge: 236, Breite: 175, Höhe: 20, Gewicht: 624, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783818620233 9783818620240, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tchibo - 2 Kleinkind-Strumpfhosen - Kinder - Gr. 122/128 - blau"Elastischer Komfortbund – kein Einschnüren oder Rutschen","Mit Elasthan: formbeständig, perfekter Sitz, hoher Tragekomfort","Weiche Frottier-Innensohle","2 unterschiedliche Dessins","Verstärkte Spitze und Ferse"5,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tchibo - 2 Kleinkind-Strumpfhosen - Kinder - Gr. 98/104 - dunkelblau"Elastischer Komfortbund – kein Einschnüren oder Rutschen","Mit Elasthan: formbeständig, perfekter Sitz, hoher Tragekomfort","Weiche Frottier-Innensohle","2 unterschiedliche Dessins","Verstärkte Spitze und Ferse"6,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Leggings und Strumpfhosen?
Der Hauptunterschied zwischen Leggings und Strumpfhosen liegt in ihrer Dicke und ihrem Material. Leggings sind in der Regel aus dickerem Material wie Baumwolle oder Polyester und haben oft einen elastischen Bund. Strumpfhosen hingegen sind dünn und aus Nylon oder anderen synthetischen Materialien gefertigt, und sie haben oft einen Zwickel im Schritt. Strumpfhosen werden oft unter Röcken oder Kleidern getragen, während Leggings eher als eigenständige Hosen getragen werden. **
-
Sollte man im Winter Leggings oder Strumpfhosen tragen?
Das hängt von persönlichen Vorlieben und dem gewünschten Komfort ab. Leggings sind oft dicker und wärmer als Strumpfhosen und können daher eine bessere Option sein, wenn man in kalten Temperaturen draußen unterwegs ist. Strumpfhosen sind dünner und können besser unter Kleidern oder Röcken getragen werden. Letztendlich sollte man das tragen, womit man sich am wohlsten fühlt. **
-
Warum juckt mein Po in Leggings oder Strumpfhosen?
Es gibt mehrere mögliche Gründe, warum dein Po in Leggings oder Strumpfhosen jucken könnte. Eine Möglichkeit ist, dass die Materialien allergische Reaktionen oder Reizungen verursachen können. Eine andere Möglichkeit ist, dass die enge Passform der Leggings oder Strumpfhosen zu Reibung führen kann, was wiederum zu Juckreiz führen kann. Es ist auch möglich, dass Schweiß oder Feuchtigkeit in diesem Bereich zu Juckreiz führen können. Wenn das Problem weiterhin besteht, solltest du einen Arzt aufsuchen, um eine genaue Diagnose und Behandlung zu erhalten. **
-
Was ist der Unterschied zwischen Leggings und Strumpfhosen?
Leggings sind in der Regel aus einem dickeren Material und haben oft einen elastischen Bund. Sie werden oft als Hosen getragen und können auch als Teil eines Outfits dienen. Strumpfhosen hingegen sind dünnere, eng anliegende Beinbekleidung, die oft unter Röcken oder Kleidern getragen werden, um die Beine zu bedecken und zu wärmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.